Роль адміністратора
Системна роль «Адміністратор» існує завжди й має всі права. Вона керує підключеннями, джерелами, створенням та імпортом потоків, ролями, автоматичними завданнями й налаштуваннями. Інші ролі створюються під конкретні обов’язки.
Права на потік
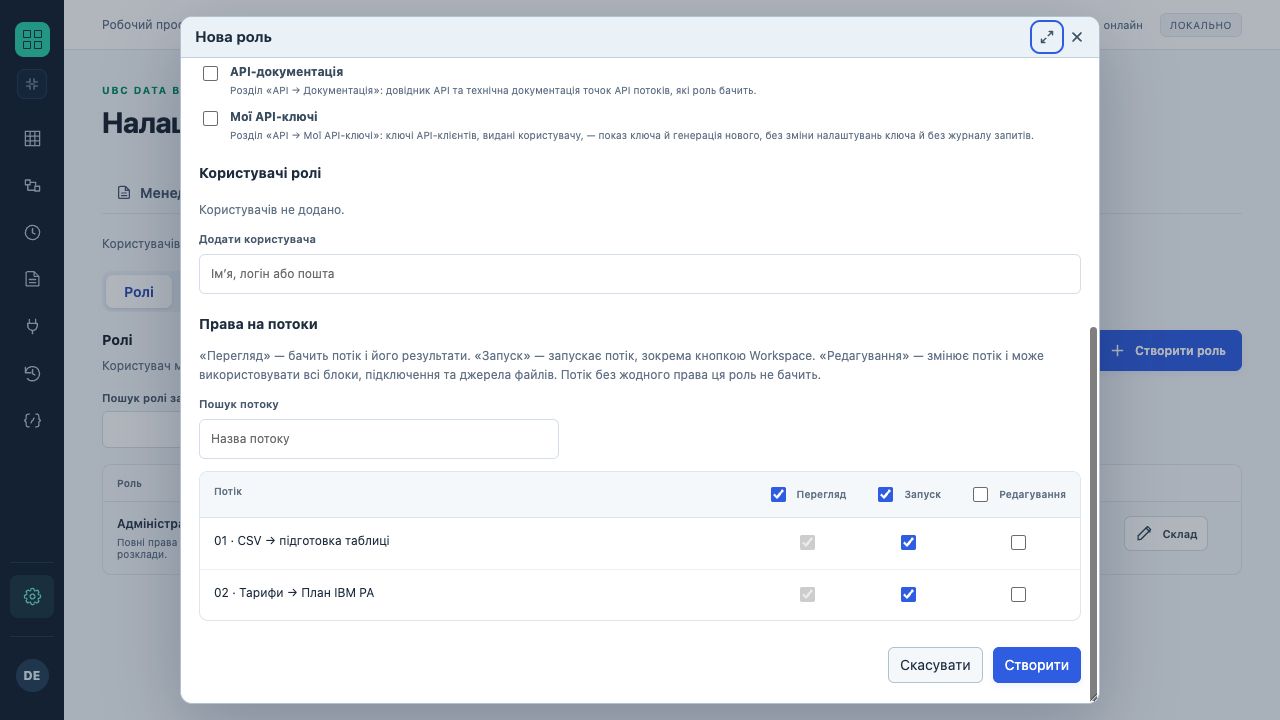
Приклад форми ролі: перегляд і запуск двох навчальних потоків дозволено, редагування не вибрано. Роль показано перед збереженням.
| Право | Дає доступ | Не означає |
|---|---|---|
| Перегляд | Потік, його історія та результати. | Дозвіл редагувати або запускати. |
| Запуск | Запуск потоку, включно з кнопкою Workspace; включає перегляд. | Право редагувати. |
| Редагування | Змінення потоку та використання наявних блоків/підключень/джерел; включає перегляд. | Право запускати або редагувати самі підключення. |
Права кількох ролей об’єднуються. Потік без жодного права не показується користувачеві. Доступ до історії конкретного потоку перевіряється за актуальними правами.
Звідки беруться ролі
| Вхід | Керування |
|---|---|
| Локальний | Користувачів і ролі створює адміністратор UBC Data Bridge. |
| OIDC | Користувач з’являється після входу; ролі пов’язують із людьми або групами провайдера. |
| IBM CAM | Користувачі й групи надходять із TM1; ролі UBC Data Bridge мають власні права. |
| UBC Analytics | Користувачі, ролі й членство приходять з UBC Analytics; UBC Data Bridge задає права цих ролей на потоки. |
Оновлення доступу
Локальні зміни прав застосовуються відразу. Групи IBM перевіряються періодично, типово раз на 60 секунд; групи OIDC читаються під час входу, тому після зміни може знадобитися новий сеанс. У режимі UBC Analytics діє короткий кеш прав, типово 10 секунд.
Призначення ролі
- Відкрийте «Налаштування → Доступ → Ролі».
- Створіть роль і задайте опис.
- Виберіть потоки та незалежно визначте перегляд, запуск і редагування.
- Додайте людей або групи провайдера; для UBC Analytics членство змінюйте там.
- Перевірте роботу від імені звичайного користувача.